cis controls v8 implementation groups: Hướng Dẫn Toàn Diện và Ứng Dụng Thực Tiễn
Định nghĩa và tầm quan trọng của cis controls v8 implementation groups
cis controls v8 implementation groups là một bộ các biện pháp bảo mật được thiết kế để giúp các tổ chức xác định và ưu tiên các hành động bảo vệ an ninh mạng. Phiên bản thứ 8 của CIS Controls được chia thành ba nhóm triển khai chính, cho phép doanh nghiệp áp dụng từng bước một cách linh hoạt và hiệu quả. Việc hiểu rõ và áp dụng chính xác các nhóm này là chìa khóa giúp giảm thiểu rủi ro và nâng cao khả năng phòng thủ trước các mối đe dọa mạng.
Trong bối cảnh an ninh mạng ngày càng phức tạp, cis controls v8 implementation groups đóng vai trò như một kim chỉ nam cho các tổ chức Việt Nam và toàn cầu nhằm xây dựng chiến lược bảo mật phù hợp với quy mô và năng lực của mình. Việc áp dụng đúng nhóm kiểm soát không chỉ giúp giảm thiểu các lỗ hổng mà còn tối ưu hóa hiệu quả đầu tư cho bảo mật thông tin.
Tìm hiểu chi tiết về cis controls v8 implementation groups qua hướng dẫn s66 để áp dụng hiệu quả trong bảo mật.
Tìm hiểu chi tiết về cis controls v8 implementation groups qua hướng dẫn ee88 để áp dụng hiệu quả trong bảo mật.
Tổng quan các nhóm trong cis controls v8 implementation groups
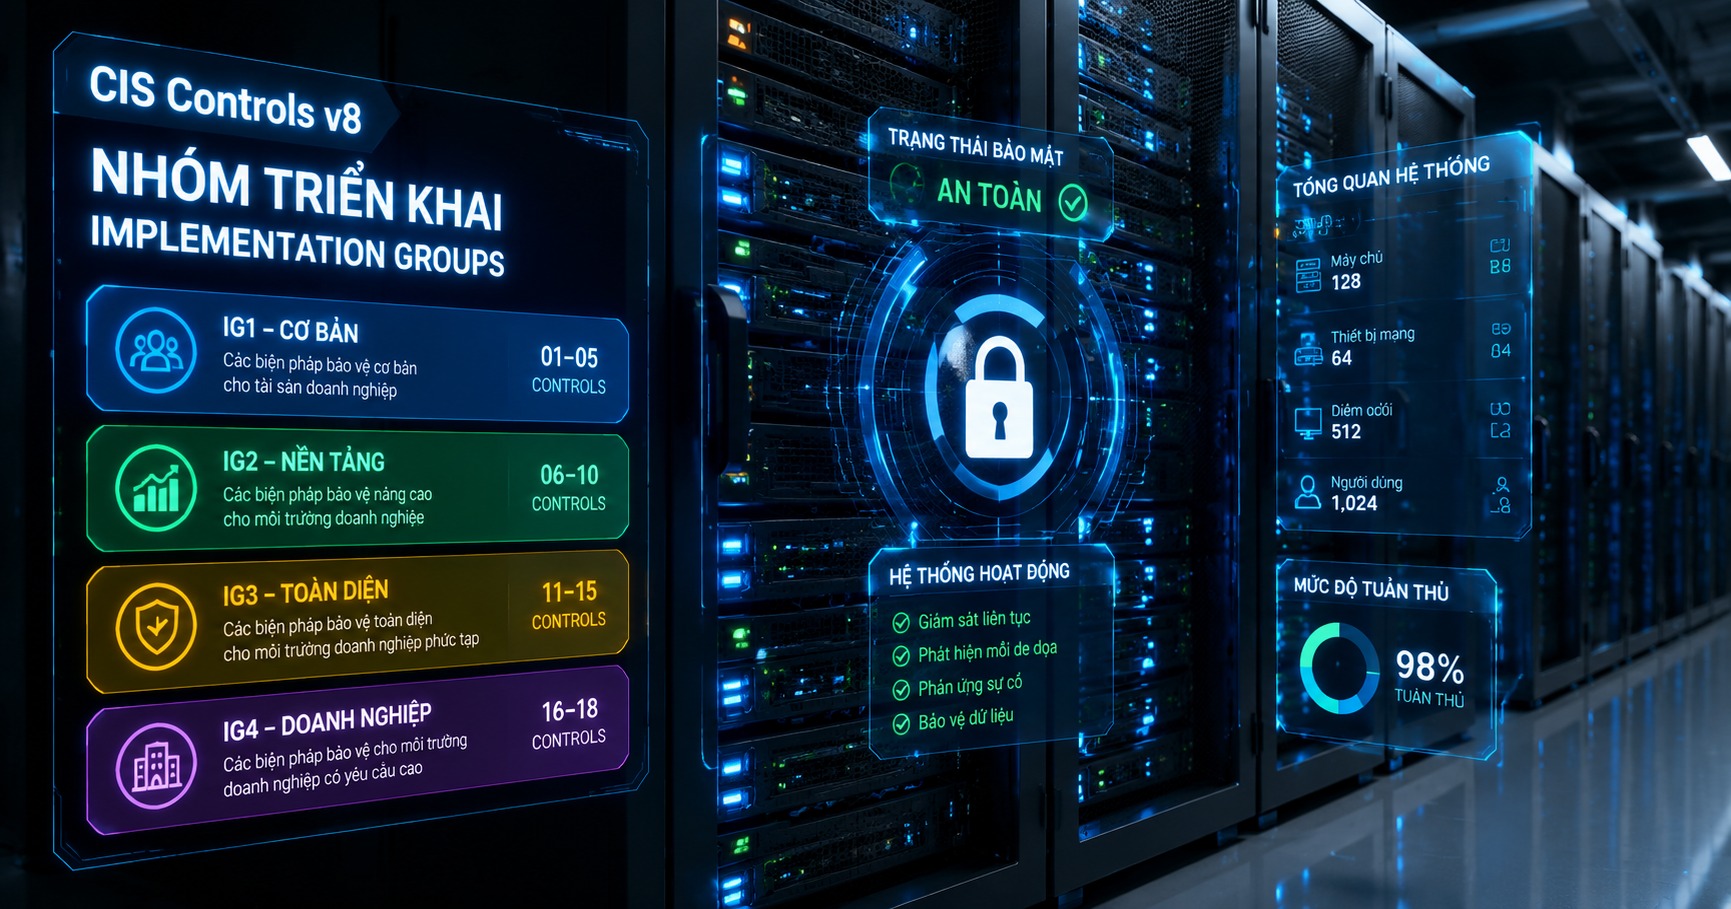
Bộ cis controls v8 implementation groups được chia làm ba nhóm chính:
- Nhóm 1: Các biện pháp cơ bản dành cho tổ chức nhỏ và vừa, tập trung vào việc triển khai những kiểm soát dễ áp dụng và có tác động lớn.
- Nhóm 2: Các kiểm soát nâng cao dành cho tổ chức có năng lực bảo mật tốt, nhằm tăng cường khả năng phát hiện và phản ứng.
- Nhóm 3: Các biện pháp chuyên sâu dành cho tổ chức lớn hoặc có yêu cầu bảo mật cao, tập trung vào tối ưu hóa và tự động hóa bảo mật.
Chi tiết từng nhóm triển khai
Mỗi nhóm trong cis controls v8 implementation groups có danh sách các kiểm soát cụ thể, được thiết kế để phù hợp với quy mô và mục tiêu an ninh của từng tổ chức, giúp các doanh nghiệp Việt Nam dễ dàng áp dụng phù hợp với bối cảnh văn hóa và thị trường hiện nay.
Ví dụ, nhóm 1 tập trung vào các biện pháp như quản lý tài sản, kiểm soát truy cập cơ bản và cập nhật phần mềm định kỳ, rất phù hợp với các doanh nghiệp vừa và nhỏ. Nhóm 2 mở rộng thêm các kiểm soát như giám sát sự kiện, phân tích hành vi và phản ứng sự cố, thích hợp với các tổ chức có đội ngũ an ninh mạng chuyên nghiệp. Nhóm 3 còn bao gồm các giải pháp tự động hóa, phân tích mối đe dọa nâng cao và kiểm soát rủi ro toàn diện, dành cho các tập đoàn lớn hoặc tổ chức có yêu cầu bảo mật nghiêm ngặt.
Ứng dụng thực tiễn và ví dụ nổi bật
Trong thực tế, các tổ chức tại Việt Nam và các khu vực có nhu cầu bảo mật cao như ngành tài chính, y tế đang áp dụng cis controls v8 implementation groups để thiết lập hệ thống bảo vệ mạng hiệu quả. Ví dụ, một công ty sử dụng bmw e60 v8 như biểu tượng cho sức mạnh và hiệu suất, cũng tương tự như cách áp dụng nhóm kiểm soát thứ 3 trong CIS Controls nhằm tối ưu hóa bảo mật với hiệu suất cao.
Bên cạnh đó, các sản phẩm độc đáo như v8 powered bar stool cũng là minh chứng cho sự sáng tạo và đa dạng trong cách tiếp cận bảo mật, lấy cảm hứng từ công nghệ V8 mạnh mẽ. Các mẫu xe như bmw v8 và nc miata v8 cũng thường được nhắc đến như biểu tượng của hiệu suất và sự bền bỉ, tương tự với các nhóm kiểm soát trong CIS Controls.
Việc liên hệ các sản phẩm và biểu tượng như bmw e60 v8, v8 powered bar stool, bmw v8 và nc miata v8 giúp người đọc dễ hình dung về sức mạnh, tốc độ và sự ổn định mà cis controls v8 implementation groups mang lại cho hệ thống bảo mật. Điều này cũng cho thấy cách mà công nghệ và bảo mật có thể hòa quyện, tạo nên những giải pháp vừa hiệu quả vừa linh hoạt.
Thực tế triển khai cũng cho thấy, các doanh nghiệp vừa và nhỏ khi áp dụng nhóm 1 trong cis controls v8 implementation groups đã giảm thiểu đáng kể các sự cố an ninh mạng cơ bản. Trong khi đó, các tổ chức lớn hơn với nhóm 3 đã có thể tự động hóa quy trình bảo mật, giảm thiểu lỗi con người và tăng khả năng phản ứng nhanh chóng trước các cuộc tấn công phức tạp.
So sánh và phân tích các nhóm triển khai
| Nhóm triển khai | Mục tiêu chính | Đối tượng áp dụng | Ưu điểm | Thách thức |
|---|---|---|---|---|
| Nhóm 1 | Thiết lập nền tảng bảo mật cơ bản | Doanh nghiệp nhỏ và vừa | Dễ triển khai, chi phí thấp | Hạn chế tính năng nâng cao |
| Nhóm 2 | Tăng cường phát hiện và phản ứng | Tổ chức có năng lực bảo mật tốt | Khả năng bảo vệ nâng cao | Yêu cầu nguồn lực và kỹ năng cao hơn |
| Nhóm 3 | Tối ưu hóa và tự động hóa bảo mật | Tổ chức lớn hoặc yêu cầu bảo mật cao | Hiệu quả và toàn diện | Phức tạp và chi phí cao |
Sản phẩm liên quan: từ bmw e60 v8 đến v8 powered bar stool
Không chỉ dừng lại ở lĩnh vực bảo mật, các thuật ngữ như bmw e60 v8, v8 powered bar stool, bmw v8 và nc miata v8 còn được dùng để minh họa cho sức mạnh và hiệu suất vượt trội trong nhiều ngành nghề khác nhau. Ví dụ, bmw e60 v8 là một dòng xe nổi tiếng với động cơ V8 mạnh mẽ, biểu tượng cho sự bền bỉ và hiệu suất cao, tương tự như cách các nhóm trong cis controls v8 implementation groups mang lại sự bảo vệ chắc chắn cho hệ thống mạng.
Trong khi đó, v8 powered bar stool đại diện cho sự sáng tạo và đổi mới, kết hợp công nghệ động cơ V8 vào các sản phẩm không ngờ tới, cho thấy cách mà sức mạnh công nghệ có thể được ứng dụng đa dạng và linh hoạt. Tương tự, các mẫu xe như bmw v8 và nc miata v8 cũng là biểu tượng của hiệu suất và sự ổn định, tương đồng với mục tiêu của các nhóm kiểm soát trong CIS Controls là mang đến sự an toàn và hiệu quả tối đa cho hệ thống bảo mật.
Việc liên hệ các sản phẩm này với cis controls v8 implementation groups không chỉ giúp tăng cường nhận thức về tầm quan trọng của bảo mật mà còn tạo ra sự kết nối trực quan, giúp người dùng dễ dàng hình dung về sức mạnh và sự cần thiết của việc triển khai các nhóm kiểm soát bảo mật một cách bài bản và hiệu quả.
Câu hỏi thường gặp về cis controls v8 implementation groups
1. cis controls v8 implementation groups phù hợp với loại hình doanh nghiệp nào?
Bộ kiểm soát này được thiết kế linh hoạt cho mọi quy mô tổ chức, từ doanh nghiệp nhỏ, vừa đến các tập đoàn lớn, với từng nhóm kiểm soát phù hợp theo năng lực và yêu cầu bảo mật.
2. Làm thế nào để bắt đầu áp dụng cis controls v8 implementation groups?
Bạn nên bắt đầu với nhóm 1 để thiết lập nền tảng bảo mật cơ bản, sau đó dần chuyển sang nhóm 2 và nhóm 3 khi tổ chức phát triển và có nhu cầu bảo mật cao
